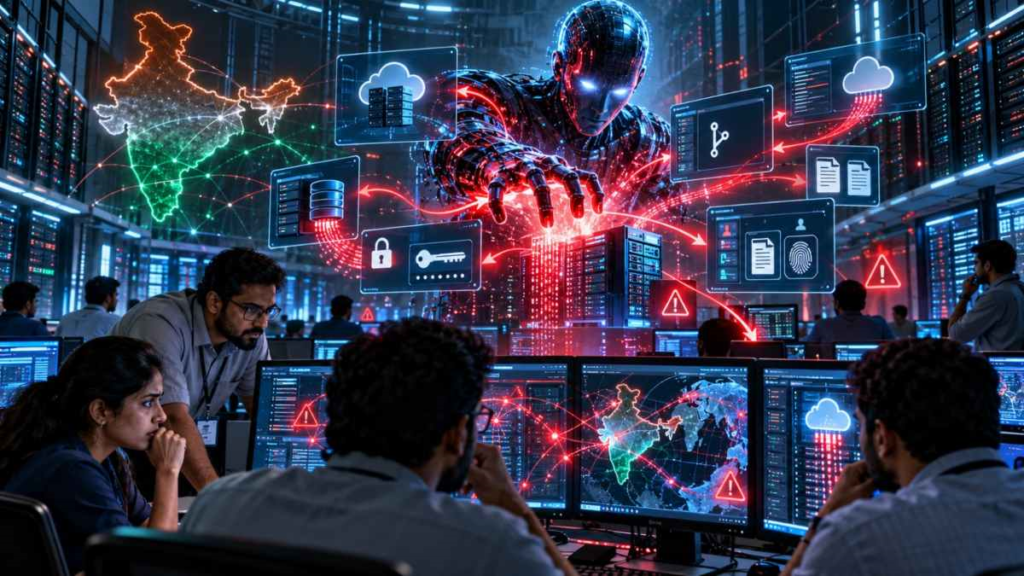
भारत की साइबर सुरक्षा एजेंसी इंडियन कंप्यूटर इमरजेंसी रिस्पॉन्स टीम (CERT-In) ने AI एजेंट्स से जुड़े साइबर सुरक्षा जोखिमों को लेकर चेतावनी दी है। रिपोर्ट के अनुसार, कुछ AI एजेंट्स भारतीय कंपनियों के लाइव सिस्टम तक पहुंचने में सफल रहे। इस घटनाक्रम ने कंपनियों के संवेदनशील डेटा और डिजिटल ढांचे की सुरक्षा को लेकर चिंता बढ़ा दी है। AI एजेंट्स ऐसे सिस्टम हैं, जो निर्धारित लक्ष्यों के लिए कई कार्य खुद कर सकते हैं। यदि उन्हें जरूरत से ज्यादा एक्सेस दिया जाए, तो अनधिकृत गतिविधियों का खतरा बढ़ सकता है। ऐसे सिस्टम से डेटा लीक, गलत कमांड के निष्पादन और महत्वपूर्ण संसाधनों तक अनचाही पहुंच जैसी आशंकाएं पैदा हो सकती हैं। कंपनियों के लिए AI टूल्स को सीमित अधिकारों के साथ इस्तेमाल करना जरूरी है। लाइव सिस्टम से जोड़ने से पहले सुरक्षा परीक्षण और निगरानी की व्यवस्था होनी चाहिए। संवेदनशील डेटा तक पहुंच को नियंत्रित करना और गतिविधियों का नियमित ऑडिट करना भी महत्वपूर्ण है। उपलब्ध जानकारी में घटना के प्रभावित संगठनों और नुकसान की पूरी जानकारी नहीं दी गई है। कंपनियों को AI एजेंट्स के उपयोग के दौरान साइबर सुरक्षा प्रोटोकॉल का पालन करने की आवश्यकता है।
Source: Source